
Транс Медиа расширила практику аудита информационной безопасности
Новая методика связывает техническое обследование, оценку процессов и понятный план снижения рисков.
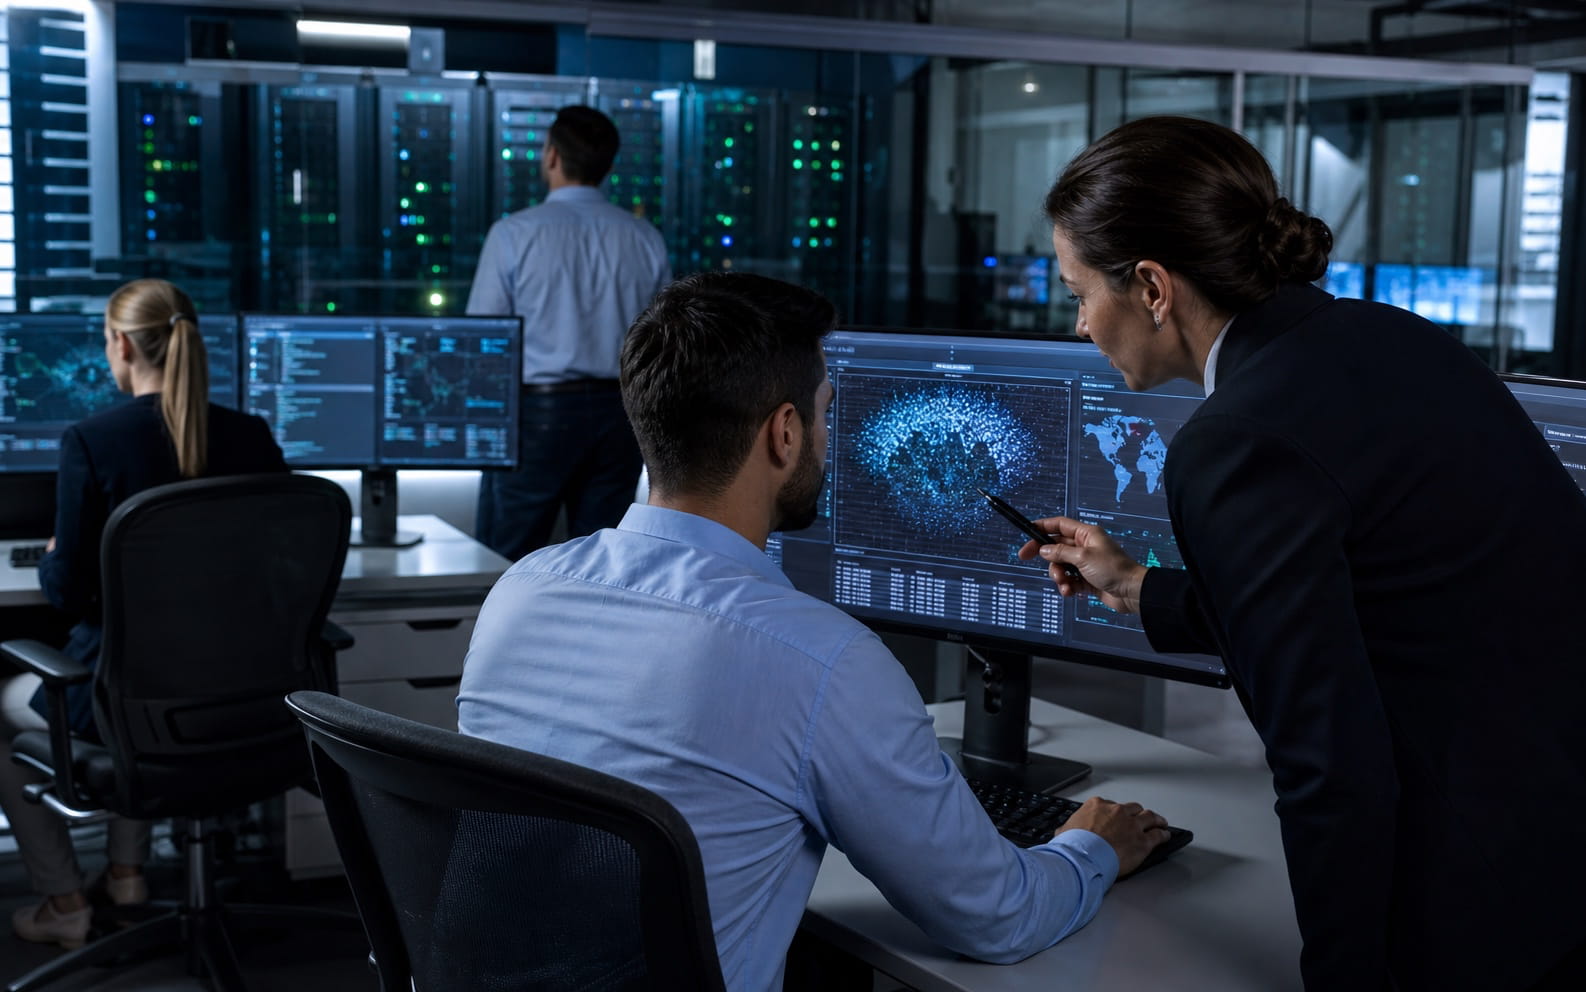
В корпоративном направлении Транс Медиа обновлена услуга аудита информационной безопасности. Обследование теперь охватывает не только настройки отдельных средств защиты, но и фактическую архитектуру сети, порядок управления учётными записями, резервное копирование, журналирование и готовность сотрудников реагировать на инциденты.
Проверка без формального чек-листа
На первом этапе специалисты собирают сведения об инфраструктуре и критичных бизнес-процессах. Затем проверяют внешние и внутренние точки доступа, сегментацию, актуальность программного обеспечения, права пользователей и качество журналов событий. Результаты сопоставляются с реальными последствиями для конкретной компании.
В итоговый отчёт попадает не перечень замечаний, а приоритетная дорожная карта: что исправить немедленно, что включить в ближайший проект и что контролировать регулярно.
Результат для технической команды
Заказчик получает схему текущего контура, описание обнаруженных рисков, рекомендации по организационным и техническим мерам, а также варианты целевой архитектуры. Для каждой меры указывается ожидаемый эффект и зависимость от других изменений.
По запросу аудит может продолжиться этапом внедрения: настройкой резервного копирования, сегментацией сети, подключением централизованного мониторинга и разработкой регламентов. Такой подход позволяет сохранить связь между выводами обследования и фактическими изменениями в инфраструктуре.
Продолжить чтение
ЕЩЁ ПО ТЕМЕ
Новые сценарии видеоаналитики для объектов бизнеса
В продуктовую линейку добавлены сценарии контроля инфраструктуры, складских зон, торговых залов и производственных операций.
Запущена единая платформа мониторинга регионального дата-центра
Инженеры Транс Медиа объединили контроль серверов, сетевого оборудования и инженерных систем в одном оперативном контуре.
Завершено развёртывание сети в новом логистическом комплексе
Проводная и беспроводная инфраструктура подготовлена для складских терминалов, рабочих мест, видеонаблюдения и мобильной техники.